
نحن في EvoEX نعمل بطريقة مختلفة منذ فترة. لا تصل أي قطعة من الشيفرة إلى العملاء دون تدقيق أمني كامل، وليست لدى خوادمنا أي “أبواب” خارجية يمكن الطرق عليها، وإذا حاول أحدهم ذلك فإن النظام يرصده ويحظره خلال ثوانٍ، لا بعد أن يكون الضرر قد وقع. كيف يبدو ذلك عمليًا، ولماذا استثمرنا في ذلك عدة آلاف من اليورو!
في عطلة أعياد يوهانس (Jāņi) هذا العام، شهد قطاع تقنية المعلومات في لاتفيا حدثًا يصعب نسيانه: هجوم على البنية التحتية لتقنية المعلومات في شركة الغابات الحكومية اللاتفية (LVM). اكتُشف الهجوم في 22 يونيو 2026، لكن تبيّن لاحقًا أن المخترق دخل النظام منذ 11 يونيو وبقي يعمل عدة أيام دون أن يلاحظه أحد، ولم يبدأ التحرك الفعلي إلا في الليلة الفاصلة بين 22 و23 يونيو. وقد تبنّت الهجوم مجموعة ransomware أي فيروسات الفدية، وهو النوع نفسه من الهجمات الذي أصبح يستهدف في السنوات الأخيرة مؤسسات أخرى في القطاعين الحكومي والخاص بوتيرة متزايدة. وتذكر بعض المصادر مبلغ فدية محددًا طالب به المهاجم، لكن LVM تنفي ذلك رسميًا، لذا سنركّز هنا على ما هو مؤكد: اضطرت الشركة إلى إيقاف بنيتها التحتية لتقنية المعلومات بالكامل، وظلت عدة أنظمة عامة (LVM GEO وتطبيق الصيد Mednis) والخدمات الداخلية غير متاحة لعدة أيام.
لقد ذكّر ذلك كل العاملين في هذا المجال بحقيقة بسيطة لكنها مؤلمة: إذا لم تُعالَج مسألة الأمان إلا بعد وقوع المشكلة، فقد فات الأوان. في حالة LVM تمكّن المهاجم من العمل داخل النظام عدة أيام، لأنه لم تكن هناك أدوات ترصد الشذوذ في الوقت المناسب، وهكذا وصف رئيس الوزراء الوضع لاحقًا. يمكن أن تبقى ثغرات الإعدادات والفجوات غير المكتشفة في النظام دون ملاحظة لفترة طويلة إلى أن يعثر عليها أحدهم، ومع الأسف غالبًا ما لا يكون هو الشخص الذي ينبغي أن يجدها.
عندما خطّطنا نحن في EvoEX لبنيتنا التحتية، اخترنا الطريق المعاكس. لا ننتظر ثم نتفاعل، بل نسعى إلى منع ظهور المشكلات من الأساس.
يبدأ الأمان قبل وصول الشيفرة إلى الخادم
في عملية التطوير لدينا، لا يصل أي تغيير إلى خادم الإنتاج دون فحص آلي كامل. تُحلَّل كل قطعة شيفرة جديدة في الوقت الفعلي بأدوات أمان متخصصة تستند إلى مبادئ OWASP Top 10 المعترف بها عالميًا – وهو معيار يُستخدم لكشف أكثر أنواع الثغرات شيوعًا وخطورة.
إذا رصدت الأدوات أي خطر مهما كان صغيرًا، لا يُسمح للتغيير بالمرور. يحاول النظام بنفسه إصلاح الجزء المشكل من الشيفرة، ثم يعيد فحصه، وتستمر العملية إلى أن يصبح عدد المخاطر صفرًا تمامًا. عندها فقط يمكن أن تصل التغييرات إلى المستخدمين.
أظهرت حالة LVM أن النظام قد يبدو وكأنه يعمل بشكل طبيعي بينما المهاجم داخله منذ أيام، وأنه من دون الأدوات المناسبة قد لا يلاحظ أحد ذلك ببساطة.
في نهجنا، هذا ليس حالة هامشية بل السيناريو الرئيسي الذي نصمّم في مواجهته منذ اليوم الأول: أقل قدر من الصلاحيات، أنظمة معزولة ومراجعة آلية مستمرة، بدلًا من الاعتماد على أن يراجع شخص ما كل شيء مرة في السنة.
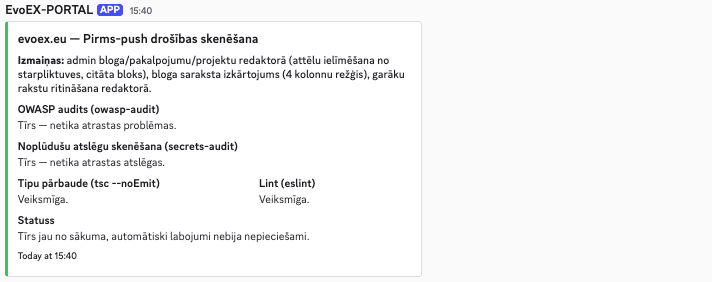
يصل هذا الإشعار إلى فريقنا في كل مرة يمر فيها تغيير عبر دورة التدقيق الأمني والإصلاح التلقائي الكاملة قبل النشر.
خوادم لا يوجد فيها ما يمكن اختراقه من الخارج
من أبسط مبادئ الأمان وأكثرها نسيانًا: إذا لم يكن الباب مفتوحًا فلا يمكن اقتحامه. تعمل خوادمنا على بنية Hetzner التحتية، وقد أغلقنا بالكامل منافذ الاتصال الخارجية التي تُستخدم تقليديًا للوصول إلى الخادم عن بُعد.
وبدلًا من ذلك، يتحقق الخادم بنفسه، من الداخل، من مستودع شيفرة موثّق، وعندما يتأكد أن كل شيء مفحوص وآمن يسحب التحديثات. لا أحد يستطيع “الطرق” من الخارج، لأنه لا توجد هناك أبواب أصلًا.
وإضافةً إلى ذلك، فعّلنا في المواقع ترويسات أمان صارمة (HSTS، X-Content-Type-Options، X-Frame-Options، Referrer-Policy ) تحمي المستخدمين من اعتراض البيانات واستنساخ المواقع وغيرها من أنواع الهجمات الشائعة.
وعندما يحاول أحدهم مع ذلك….
لا يمكن استبعاد محاولات الهجوم تمامًا، فالإنترنت مليء بالبوتات الآلية التي تفحص المواقع باستمرار بحثًا عن نقاط الضعف. لذلك بنينا نظامنا الخاص الذي يرصد هذه المحاولات ويتفاعل معها فورًا.
عند رصد محاولة brute-force مثلًا أو فحص مشبوه، يُحظر عنوان IP الخاص بالمهاجم فورًا على مستوى جدار الحماية. لكن العمل لا ينتهي هنا، إذ تبدأ أداة التحليل التي طورناها بالتحقيق في ما حدث: ما الطلبات التي أُرسلت، وما نمطها، وما الذي حاول المهاجم الوصول إليه.
النتيجة – تقرير قصير وواضح باللغة اللاتفية يصل فورًا إلى قناة Discord الخاصة بفريق المبرمجين لدينا.
بالإضافة إلى ذلك، نعمل حاليًا على تطوير نظام إنذار “page-call” أو on-call أيضًا – حل يتصل تلقائيًا بهاتف المطوّر المسؤول عند وقوع حوادث خطيرة، في أي وقت من الليل أو النهار، حتى لا تقتصر الاستجابة على اللحظة التي يلقي فيها أحدهم نظرة على قناة Discord من تلقاء نفسه. بهذه الطريقة لا نوقف المحاولة فحسب، بل نعرف أيضًا ما الذي حدث بالضبط.
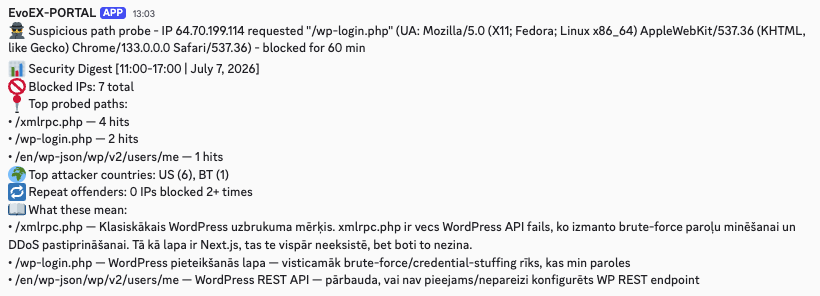
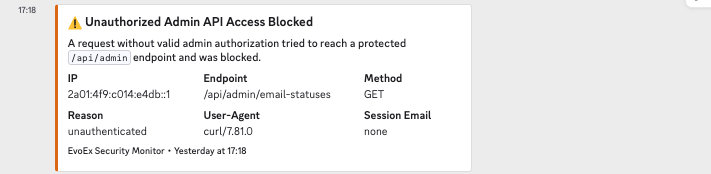
مثال حقيقي من نظامنا: يتم حظر الطلب المشبوه فورًا، ويُعدّ تلقائيًا كل ساعة ملخص عن جميع المحاولات ومصدرها والغرض المحتمل منها
ماذا يعني ذلك للعميل
عندما يختار العميل Evoex، فإنه لا يحصل على موقع إلكتروني أو نظام فحسب، بل يحصل على بنية تحتية يكون فيها الأمان أساسًا لا فكرة لاحقة.
نادرًا ما يكون هجوم Ransomware اليوم مجرد مشكلة تقنية، بل هو خطر على استمرارية الأعمال. في حالة LVM، لم تكن الخدمات العامة والداخلية متاحة لعدة أيام، وقد يكلّف توقف العمل لبضعة أيام مع احتمال تسرب البيانات الشركة أكثر بكثير من الاستثمار في الوقاية.
عمليًا، يعني ذلك عدة أمور محددة نقوم بها وننصح عملاءنا بها أيضًا:
- نسخ احتياطية منتظمة مع عملية استعادة مُختبرة فعليًا، وليس نسخًا لم يتم التحقق من عملها قط.
- إدارة الوصول والصلاحيات وفق مبدأ الحد الأدنى اللازم، حتى لا يفتح اختراق وصول واحد الطريق إلى كل شيء.
- مراقبة مستمرة وكشف الحالات الشاذة، بدلًا من الاعتماد على تدقيق سنوي.
- بنية تحتية مقسّمة إلى أجزاء، حتى لا تنهار المؤسسة بأكملها بسبب مشكلة في جزء واحد من النظام.
- إصلاح الأخطاء قبل النشر، وليس بعد أن يكون شيء ما قد حدث على الإنترنت.
- تحديثات في الخلفية، دون انقطاع، لتواصل المواقع والبوابات العمل باستمرار.
الأمن السيبراني ليس عملية يمكن “ترتيبها مرة واحدة ثم نسيانها”. إنه عمل متواصل. ونحن نرى أنه كلما قلّ ما يضطر عملاؤنا إلى القلق بشأنه، كان أداؤنا أفضل.
لماذا نحدثكم عن هذا
لم نبنِ كل هذا لأن أحدًا منا طلبه. خلال العام الماضي استثمرنا عدة آلاف من اليورو لبناء هذا النظام ومواصلة تطويره: وقتًا وأدوات وبرمجيات من تطويرنا تعمل اليوم في الخلفية دون توقف، كل يوم.
إنه ليس استثمارًا لمرة واحدة يمكن شطبه ونسيانه، بل بنية تحتية نواصل الاستثمار فيها، لأننا نعلم أن أساليب المهاجمين تتغير أسرع مما تستطيع معظم الشركات الاستجابة له.
أظهرت حالة LVM أنه حتى الشركات الكبيرة ذات الموارد قد ينقصها هذا بالتحديد: نظام يلاحظ المشكلة بنفسه قبل أن تتحول إلى أزمة.
وهذا يعني أن العميل الذي يختار EvoEx، لا داعي لأن يقلق بشأن ما إذا كانت بياناته ونظامه محميين بمنطق «ما تبقّى من الجهد». الأمان ليس خدمة إضافية يمكن إضافتها لاحقًا، بل هو مدمج أصلًا في كل مشروع نبنيه.
إذا كنت تريد أن تعرف كيف يبدو أمان موقعك أو نظامك من الخارج، تواصل معنا؛ سنقيّمه معًا ونخبرك بصراحة أين المخاطر وما العمل حيالها.
احجز تدقيقك الآن – تدقيق Evoex ابتداءً من 390 يورو