
In EvoEX lavoriamo in modo diverso già da tempo. Nessuna riga di codice arriva ai clienti senza un audit di sicurezza completo, i nostri server non hanno “porte” esterne a cui bussare e, se qualcuno ci prova comunque, il sistema se ne accorge e lo blocca in pochi secondi, non dopo che è già successo qualcosa. Ecco come funziona in pratica e perché ci abbiamo investito diverse migliaia di euro!
Durante le festività del solstizio d’estate (Jāņi) di quest’anno, nel settore IT lettone è successo qualcosa di difficile da dimenticare: l’attacco all’infrastruttura IT di Latvijas Valsts Meži. L’attacco è stato scoperto il 22 giugno 2026, ma in seguito è emerso che l’hacker era penetrato nel sistema già l’11 giugno e ha operato indisturbato per diversi giorni, passando all’azione vera e propria solo nella notte tra il 22 e il 23 giugno. La responsabilità dell’attacco è stata rivendicata da un gruppo ransomware, lo stesso tipo di attacco che negli ultimi anni colpisce sempre più spesso anche altre organizzazioni pubbliche e private. Alcune fonti citano perfino una cifra precisa del riscatto richiesto dall’attaccante, ma LVM lo smentisce ufficialmente, quindi qui ci concentriamo su ciò che è confermato: l’azienda è stata costretta a disattivare l’intera infrastruttura IT e diversi sistemi pubblici (LVM GEO, l’app per la caccia Mednis) e i servizi interni sono rimasti non disponibili per diversi giorni.
Ha ricordato a tutti coloro che lavorano in questo settore una verità semplice ma sgradevole: se ci si occupa della sicurezza solo dopo che è successo qualcosa, è già troppo tardi. Nel caso di LVM l’attaccante ha potuto agire nel sistema per diversi giorni, perché mancavano strumenti in grado di individuare per tempo le anomalie, come ha descritto la situazione anche il Primo ministro. Le lacune di configurazione e le falle non scoperte possono restare a lungo inosservate, finché qualcuno le trova e, purtroppo, spesso non è la persona giusta.
Quando in EvoEX abbiamo progettato la nostra infrastruttura, abbiamo scelto la strada opposta. Non aspettare e reagire, ma cercare di evitare del tutto che i problemi nascano.
La sicurezza inizia prima che il codice arrivi sul server
Nel nostro processo di sviluppo nessuna modifica arriva sul server di produzione senza un controllo automatizzato completo. Ogni nuova porzione di codice viene analizzata in tempo reale da strumenti di sicurezza specializzati, basati sui principi riconosciuti a livello mondiale della OWASP Top 10 – lo standard usato per individuare i tipi di vulnerabilità più comuni e pericolosi.
Se gli strumenti rilevano anche un rischio minimo, la modifica non va avanti. Il sistema tenta da solo di correggere la parte di codice problematica, la ricontrolla e il processo prosegue finché il numero di rischi non è esattamente zero. Solo allora le modifiche possono arrivare agli utenti.
Il caso LVM ha mostrato che un sistema può sembrare funzionare normalmente mentre un attaccante è già dentro da giorni, e che senza gli strumenti giusti ci si può semplicemente non accorgere di nulla.
Nel nostro approccio non è un caso limite, ma lo scenario principale per cui progettiamo fin dal primo giorno: accesso minimo, sistemi separati e audit automatico costante, invece di affidarsi al fatto che una persona riveda tutto una volta all’anno.
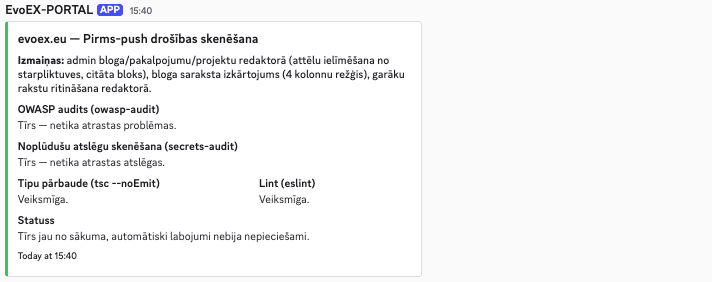
Una notifica come questa arriva al nostro team ogni volta che una modifica attraversa l’intero ciclo di audit di sicurezza e auto-correzione prima del rilascio.
Server che non offrono nulla da attaccare dall’esterno
Uno dei principi di sicurezza più semplici, ma più spesso dimenticati: se la porta non è aperta, non si può forzare. I nostri server funzionano sull’infrastruttura di Hetzner e abbiamo chiuso completamente le porte di connessione esterne che tradizionalmente si usano per accedere al server da remoto.
Al contrario, è il server stesso, dall’interno, a controllare un repository di codice autorizzato e, quando tutto è verificato e sicuro, a scaricare gli aggiornamenti. Nessuno può “bussare” dall’esterno, perché la porta semplicemente non esiste.
Inoltre, i siti adottano rigorosi header di sicurezza (HSTS, X-Content-Type-Options, X-Frame-Options, Referrer-Policy ) che proteggono gli utenti da intercettazione dei dati, clonazione dei siti e altri tipi di attacco diffusi.
Quando qualcuno ci prova comunque….
Escludere del tutto i tentativi di attacco è impossibile: internet è pieno di bot automatizzati che scansionano di continuo i siti in cerca di punti deboli. Per questo abbiamo creato un nostro sistema che individua questi tentativi e reagisce subito.
Se viene rilevato, ad esempio, un tentativo di brute force o una scansione sospetta, l’indirizzo IP dell’attaccante viene bloccato immediatamente a livello di firewall. Ma il lavoro non finisce qui: lo strumento di analisi che abbiamo sviluppato inizia subito a indagare su quanto accaduto: quali sono state le richieste, qual era il loro schema, cosa cercava di raggiungere l’attaccante.
Il risultato – un report breve e chiaro in lettone, che arriva subito sul canale Discord del nostro team di sviluppatori.
Inoltre stiamo sviluppando anche un sistema di allarme “page-call”, ovvero on-call – una soluzione che, in caso di incidenti più gravi, chiama automaticamente al telefono lo sviluppatore responsabile, a qualsiasi ora del giorno e della notte, così la reazione non dipende da qualcuno che, di propria iniziativa, dà un’occhiata al canale Discord. In questo modo non ci limitiamo a fermare il tentativo, ma sappiamo anche cosa è successo esattamente.
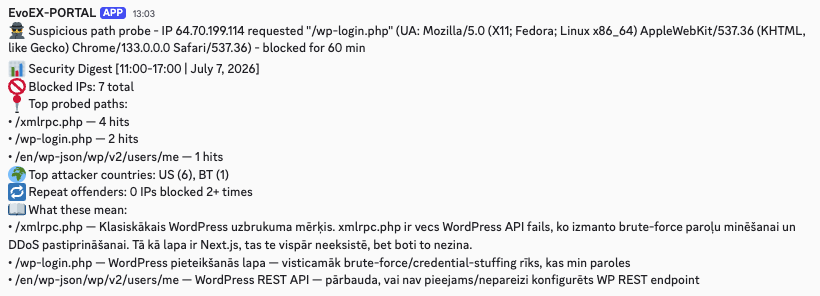
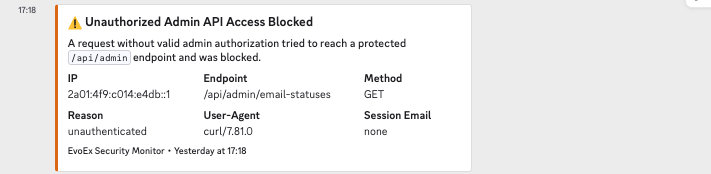
Un esempio reale dal nostro sistema: una richiesta sospetta viene bloccata subito e ogni ora viene preparato automaticamente un riepilogo di tutti i tentativi, della loro provenienza e dell’eventuale intento
Cosa significa per il cliente
Scegliendo Evoex, il cliente non riceve solo un sito web o un sistema: riceve un’infrastruttura in cui la sicurezza non è un ripensamento, ma le fondamenta.
Oggi un attacco ransomware raramente è solo un problema tecnico: è un rischio per la continuità del business. Nel caso di LVM, per diversi giorni sono rimasti non disponibili sia i servizi pubblici che quelli interni; qualche giorno di inattività e un’eventuale fuga di dati possono costare a un’azienda incomparabilmente di più dell’investimento in prevenzione.
In pratica significa diverse cose concrete che facciamo noi e consigliamo anche ai clienti:
- Backup regolari con un processo di ripristino realmente testato, non copie il cui funzionamento non è mai stato verificato.
- Gestione di accessi e permessi secondo il principio del minimo privilegio, perché un solo accesso compromesso non apra la strada a tutto il resto.
- Monitoraggio continuo e rilevamento delle anomalie, invece di affidarsi a un audit annuale.
- Infrastruttura segmentata, perché un problema in una parte del sistema non travolga l’intera azienda.
- Correzione degli errori prima del rilascio, non dopo che è già successo qualcosa online.
- Aggiornamenti in background, senza interruzioni, così siti e portali continuano a funzionare senza sosta.
La cybersicurezza non è un processo da “sistemare una volta e dimenticare”. È un lavoro costante. E a noi sembra che meno i nostri clienti devono preoccuparsene, meglio stiamo facendo il nostro lavoro.
Perché ne parliamo
Non abbiamo costruito tutto questo perché qualcuno ce lo avesse chiesto. Nell’ultimo anno abbiamo investito diverse migliaia di euro per costruire e continuare a sviluppare questo sistema: tempo, strumenti e software sviluppato da noi, che oggi lavora in background, senza interruzioni, ogni giorno.
Non è un investimento una tantum da spuntare e dimenticare: è un’infrastruttura in cui continuiamo a investire, perché sappiamo che i metodi degli attaccanti cambiano più in fretta di quanto la maggior parte delle aziende riesca a reagire.
Il caso LVM ha mostrato che anche alle grandi aziende con risorse può mancare proprio questo: un sistema che si accorge del problema da solo, prima che diventi una crisi.
Questo significa che il cliente che sceglie EvoEx, non deve preoccuparsi che i suoi dati e il suo sistema siano protetti in modo residuale. La sicurezza non è un servizio extra da aggiungere più tardi: è già integrata in ogni progetto che realizziamo.
Se ti interessa capire come appare dall’esterno la sicurezza del tuo sito o del tuo sistema, contattaci: la valuteremo insieme e ti diremo con onestà dove sono i rischi e cosa fare per affrontarli.
Richiedi il tuo audit – Evoex Audit da 390 EURO