
My w EvoEX już od jakiegoś czasu pracujemy inaczej. Żaden fragment kodu nie trafia do klientów bez pełnego audytu bezpieczeństwa, nasze serwery nie mają zewnętrznych „drzwi”, w które ktoś mógłby pukać, a jeśli ktoś mimo wszystko spróbuje – system zauważy to i zablokuje w ciągu sekund, a nie dopiero wtedy, gdy coś już się wydarzy. Jak wygląda to w praktyce i dlaczego zainwestowaliśmy w to kilka tysięcy euro!
W tegoroczne święto Jānis (Līgo) w łotewskiej branży IT wydarzyło się coś, o czym trudno zapomnieć – atak na infrastrukturę IT Łotewskich Lasów Państwowych (LVM). Atak wykryto 22 czerwca 2026 roku, jednak później okazało się, że haker włamał się do systemu już 11 czerwca i przez kilka dni działał niezauważony, a aktywne działania rozpoczął dopiero w nocy z 22 na 23 czerwca. Odpowiedzialność za atak wzięła na siebie grupa ransomware, czyli oprogramowania wymuszającego okup – ten sam typ ataku, który w ostatnich latach coraz częściej dotyka także inne organizacje sektora publicznego i prywatnego. Niektóre źródła podają nawet konkretną kwotę okupu, której miał żądać atakujący, jednak LVM oficjalnie temu zaprzecza, dlatego skupmy się na tym, co zostało potwierdzone: firma musiała wyłączyć całą infrastrukturę IT, a kilka systemów publicznych (LVM GEO, aplikacja łowiecka Mednis) i usługi wewnętrzne było niedostępnych przez kilka dni.
Przypomniało to wszystkim pracującym w tej branży jedną prostą, ale nieprzyjemną prawdę: jeśli bezpieczeństwem zajmujemy się dopiero wtedy, gdy coś się już stało, jest już za późno. W przypadku LVM atakujący mógł działać w systemie przez kilka dni, ponieważ nie było narzędzi, które na czas wychwyciłyby anomalie – tak tę sytuację opisał później także premier. Błędy konfiguracji i niewykryte luki w systemie mogą długo pozostawać niezauważone, aż ktoś je znajdzie – i niestety często nie jest to osoba, która powinna.
Kiedy w EvoEX planowaliśmy własną infrastrukturę, wybraliśmy przeciwną drogę. Nie czekać i reagować, lecz starać się w ogóle nie dopuścić do powstania problemów.
Bezpieczeństwo zaczyna się, zanim kod trafi na serwer
W naszym procesie wytwórczym żadna zmiana nie trafia na serwer produkcyjny bez pełnej automatycznej weryfikacji. Każdy nowy fragment kodu jest analizowany w czasie rzeczywistym przez wyspecjalizowane narzędzia bezpieczeństwa, oparte na uznanych na całym świecie zasadach OWASP Top 10 – to standard służący do wykrywania najczęstszych i najgroźniejszych rodzajów podatności.
Jeśli narzędzia zauważą choćby niewielkie ryzyko, zmiana nie idzie dalej. System sam próbuje poprawić problematyczną część kodu, sprawdza ją ponownie, a proces trwa, dopóki liczba zagrożeń nie wyniesie dokładnie zero. Dopiero wtedy zmiany mogą trafić do użytkowników.
Przypadek LVM pokazał, że system może wydawać się działać normalnie, podczas gdy atakujący jest już w środku od wielu dni – i że bez odpowiednich narzędzi łatwo tego nie zauważyć.
W naszym podejściu nie jest to przypadek marginalny, lecz główny scenariusz, pod który projektujemy od pierwszego dnia: minimalne uprawnienia dostępu, wydzielone systemy i stały automatyczny audyt, zamiast liczenia na to, że ktoś raz w roku wszystko przejrzy.
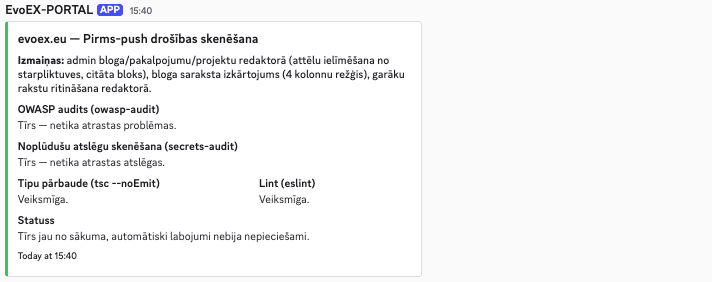
Takie powiadomienie trafia do naszego zespołu za każdym razem, gdy zmiany przechodzą pełny cykl audytu bezpieczeństwa i automatycznych poprawek przed wdrożeniem.
Serwery, które z zewnątrz nie mają nic do stracenia
Jedna z najprostszych, a zarazem najczęściej zapominanych zasad bezpieczeństwa: jeśli drzwi nie są otwarte, nie można się przez nie włamać. Nasze serwery działają na infrastrukturze Hetzner, a my całkowicie zamknęliśmy zewnętrzne porty połączeniowe, które tradycyjnie służą do zdalnego dostępu do serwera.
Zamiast tego serwer sam, od wewnątrz, sprawdza autoryzowane repozytorium kodu i gdy wszystko jest zweryfikowane i bezpieczne, pobiera aktualizacje. Nikt nie może „pukać” z zewnątrz, bo po prostu nie ma tam drzwi.
Ponadto w serwisach wdrożono rygorystyczne nagłówki bezpieczeństwa (HSTS, X-Content-Type-Options, X-Frame-Options, Referrer-Policy ), które chronią użytkowników przed przechwytywaniem danych, klonowaniem stron i innymi popularnymi rodzajami ataków.
Kiedy ktoś jednak próbuje….
Całkowite wykluczenie prób ataku jest niemożliwe – internet jest pełen zautomatyzowanych botów, które nieustannie skanują strony i szukają słabych punktów. Dlatego stworzyliśmy własny system, który zauważa te próby i reaguje natychmiast.
Jeśli zostanie wykryta na przykład próba brute-force lub podejrzane skanowanie, adres IP atakującego jest natychmiast blokowany na poziomie zapory sieciowej. Ale na tym praca się nie kończy – stworzone przez nas narzędzie analityczne od razu zaczyna badać zdarzenie: jakie były żądania, jaki był ich wzorzec i co atakujący próbował osiągnąć.
Rezultat – krótki, zrozumiały raport w języku łotewskim, który natychmiast trafia na kanał Discord naszego zespołu programistów.
Ponadto obecnie rozwijamy także tzw. system alarmowy „page-call” (on-call) – rozwiązanie, które w razie poważniejszego incydentu automatycznie dzwoni na telefon odpowiedzialnego programisty, niezależnie od pory dnia i nocy, tak aby reakcja nie następowała dopiero wtedy, gdy ktoś z własnej inicjatywy zajrzy na kanał Discord.Dzięki temu nie tylko powstrzymujemy próbę ataku, ale też wiemy, co dokładnie się wydarzyło.
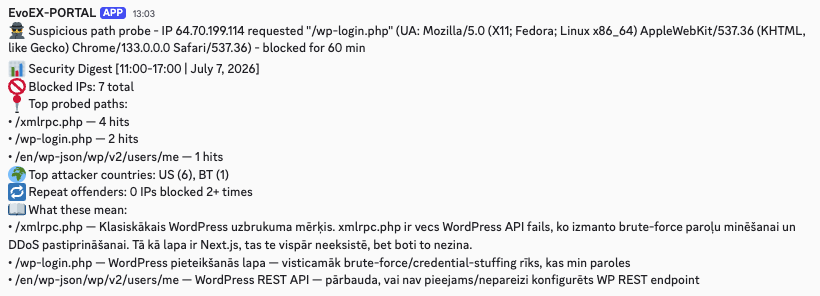
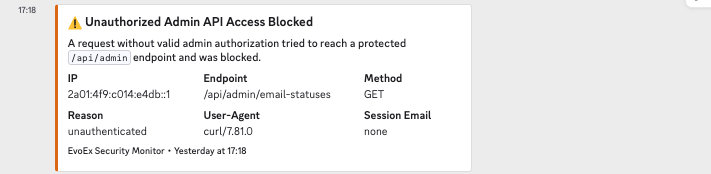
Prawdziwy przykład z naszego systemu – podejrzane żądanie zostaje zablokowane natychmiast, a co godzinę automatycznie powstaje podsumowanie wszystkich prób, ich pochodzenia i prawdopodobnych zamiarów
Co to oznacza dla klienta
Wybierając Evoex, klient nie otrzymuje tylko strony internetowej czy systemu – otrzymuje infrastrukturę, w której bezpieczeństwo nie jest dodatkiem na koniec, lecz fundamentem.
Atak ransomware to dziś rzadko tylko problem techniczny – to ryzyko dla ciągłości biznesu. W przypadku LVM przez kilka dni niedostępne były zarówno usługi publiczne, jak i wewnętrzne, a kilkudniowy przestój i możliwy wyciek danych mogą kosztować firmę nieporównanie więcej niż inwestycja w profilaktykę.
W praktyce oznacza to kilka konkretnych rzeczy, które robimy my i które zalecamy także klientom:
- Regularne kopie zapasowe z realnie przetestowanym procesem odtwarzania, a nie kopie, których działanie nigdy nie zostało sprawdzone.
- Zarządzanie dostępami i uprawnieniami zgodnie z zasadą minimalnych uprawnień, aby jeden przejęty dostęp nie otwierał drogi do wszystkiego.
- Ciągły monitoring i wykrywanie anomalii, zamiast polegania na corocznym audycie.
- Segmentowana infrastruktura, aby problem w jednej części systemu nie zalał całej firmy.
- Naprawa błędów przed wdrożeniem, a nie dopiero wtedy, gdy coś już wydarzyło się w internecie.
- Aktualizacje w tle, bez przerw, aby strony i portale działały nieprzerwanie.
Cyberbezpieczeństwo nie jest procesem, który można „raz uporządkować i zapomnieć”. To nieustanna praca. A nam się wydaje, że im mniej nasi klienci muszą się tym martwić, tym lepiej to robimy.
Dlaczego o tym mówimy
Nie zbudowaliśmy tego wszystkiego dlatego, że ktoś od nas tego zażądał. W ciągu ostatniego roku zainwestowaliśmy kilka tysięcy euro, aby zbudować i dalej rozwijać ten system – czas, narzędzia i własnoręcznie opracowane oprogramowanie, które dziś działa w tle, bez przerwy, każdego dnia.
To nie jest jednorazowa inwestycja, którą można odhaczyć i zapomnieć – to infrastruktura, w którą wciąż inwestujemy, bo wiemy, że metody atakujących zmieniają się szybciej, niż większość firm jest w stanie zareagować.
Przypadek LVM pokazał, że nawet dużym firmom z zasobami może zabraknąć właśnie tego – systemu, który sam zauważa problem, zanim zamieni się w kryzys.
Oznacza to, że klient, który wybiera EvoEx, nie musi martwić się, czy jego dane i system są chronione według zasady „po macoszemu”. Bezpieczeństwo nie jest usługą dodatkową, którą można dodać później – jest już wbudowane w każdy projekt, który realizujemy.
Jeśli interesuje Cię, jak bezpieczeństwo Twojej strony lub systemu wygląda z zewnątrz, skontaktuj się z nami – ocenimy je razem i szczerze powiemy, gdzie są zagrożenia i co z nimi zrobić.
Zamów swój audyt – Audyt Evoex od 390 EURO