
Te święta były dla zespołu EvoEX wyjątkowe. W dwa dni zrobiliśmy ogromny krok naprzód w poprawie poziomu bezpieczeństwa stron naszych klientów, a przy okazji spełniło się dawno pielęgnowane marzenie: stworzyliśmy własne centrum bezpieczeństwa IT – CyberEX. Czym jest i co daje Twojej stronie, przeczytasz poniżej.
Jeśli masz stronę internetową lub sklep online, już teraz ktoś puka do jej drzwi. Nie dlatego, że ktoś wybrał Cię na cel, ale dlatego, że roboty całą dobę przeczesują internet w poszukiwaniu starych wtyczek, słabych haseł i zapomnianych plików. Nasze własne sensory każdego dnia widzą skanery szukające plików konfiguracyjnych, kopii zapasowych i paneli administracyjnych. Dotyczy to każdej publicznej strony, niezależnie od jej wielkości.
Problem w tym, że mała firma zwykle nie ma własnego specjalisty ds. bezpieczeństwa IT. Włamanie na stronę często zauważa nie właściciel, lecz klient („Wasza strona przekierowała mnie do kasyna”) albo Google („ta witryna może być niebezpieczna”). Wtedy reputacja i sprzedaż już ucierpiały.
Dlatego EvoEX stworzył własne centrum bezpieczeństwa CyberEX oraz powiązaną z nim ochronę stron klientów – EvoEX Shield.
Czym to jest, w prostych słowach
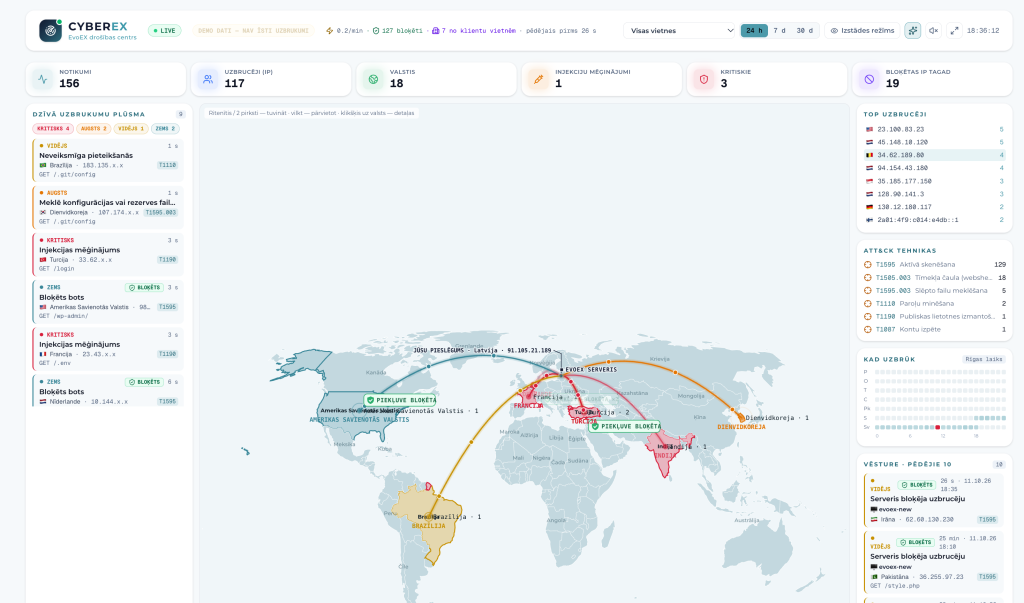
CyberEX to centrum bezpieczeństwa EvoEX w portalu klienta. Odbiera sygnały ze wszystkich chronionych stron i serwerów, porównuje je, podejmuje decyzje (zablokować, ostrzec, utworzyć zadanie) i pokazuje wszystko na żywo na ekranie z mapą świata.
EvoEX Shield to strażnik na samej Twojej stronie. Zatrzymuje ataki na miejscu i zgłasza je do centrum CyberEX. W zależności od sytuacji wygląda to tak:
Twoja sytuacjaCo jest instalowane Strona WordPress na serwerach EvoEX Wtyczka Shield i sensory serwera EvoEXStrona WordPress u innego dostawcy hostinguWtyczka ShieldStrona nie jest oparta na WordPress (Next.js, Node.js, PHP, Laravel)Uniwersalny zestaw Shield
Kluczowa różnica: strony chronią się nawzajem
Zwykła wtyczka bezpieczeństwa uczy się tylko na podstawie własnej strony i działa w izolacji. CyberEX łączy wszystkie chronione strony i serwery w jedną sieć. Jeśli atakujący próbuje włamać się na jedną stronę, jego adres trafia na wspólną czarną listę, a pozostałe strony zatrzymują go już przy pierwszym żądaniu.
Aby nie karać niewinnych użytkowników, adres trafia na listę dopiero wtedy, gdy potwierdzi to kilka niezależnych źródeł. Pierwsze blokady są krótkie i wydłużają się tylko w przypadku recydywistów.
Jak to wygląda w praktyce
W środku nocy robot z zagranicznego serwera sprawdza setki adresów strony w poszukiwaniu plików konfiguracyjnych. Shield rozpoznaje skaner i go zatrzymuje. Jeśli ten sam adres próbował już tego samego na innej stronie EvoEX, pozostałe blokują go natychmiast.
Nikt nie jest budzony, bo atak został odparty. Rano znajdziesz go w podsumowaniu dnia.
Gdyby sensor zauważył coś poważnego, na przykład strona nagle uruchamia obcy program, powstaje incydent z numerem. Zespół EvoEX dostaje powiadomienie natychmiast, a w profilu klienta pojawia się zadanie z terminem i listą kroków: co sprawdzić, co odizolować, jak przywrócić działanie. Naszym celem jest plan działania, a nie panika i sto e-maili, których nikt nie czyta.
Co zyskujesz
- Cicha praca. Większość ataków system zatrzymuje sam, a Ty nie jesteś zasypywany ostrzeżeniami.
- Przegląd w portalu. W sekcji „Bezpieczeństwo” widzisz swoje strony, zatrzymane ataki i zdarzenia opisane zrozumiałym językiem.
- Comiesięczny raport. Podsumowanie miesiąca przygotowane przez sztuczną inteligencję: ile było ataków, jakie i co zrobiono.
- Ostrzeżenia o podatnościach. System wie, jakie wtyczki i wersje działają na Twojej stronie, i porównuje je z publiczną bazą znanych podatności. Jeśli znajdzie problem, widzimy to i możemy zaktualizować, zanim zacznie być wykorzystywany.
- Strona logowania z Twoją marką. Standardowa strona logowania WordPress zostaje zastąpiona stroną z Twoim logo i kolorami.
- Zero dodatkowej pracy. Wtyczka sama się konfiguruje i sama aktualizuje, a zalogowany administrator nigdy nie zostaje zablokowany.
Co dokładnie monitorujemy
Na poziomie strony Shield zapewnia zaporę (WAF), ochronę logowania, rozpoznawanie robotów i skanerów, blokowanie fałszywych robotów wyszukiwarek, kontrolę integralności plików oraz klucze-przynęty (honeytokens), z których żaden prawdziwy użytkownik nie korzysta, dlatego ich użycie jest pewnym sygnałem wycieku.
W przypadku stron na serwerach EvoEX dodatkowo monitorowane są logowania na serwerze, zmiany plików systemowych i konfiguracji, nietypowe połączenia wychodzące oraz typowe oznaki zhakowanej strony. Jeśli sam sensor przestaje się odzywać, to również jest alarm.
Krytyczne pytania, szczere odpowiedzi
Czy to zastępuje Wordfence lub podobną wtyczkę?
Nie, Shield działa razem z nimi. Różnica leży w sieci i w człowieku: zdarzenia trafiają do zespołu odpowiedzialnego za Twoją stronę, wraz z zadaniem i terminem.
Czy to spowalnia stronę?
Kontrole odbywają się lokalnie, a czarna lista synchronizuje się w tle. Jeśli centrum CyberEX jest niedostępne, strona działa dalej.
Czy można zablokować prawdziwych odwiedzających?
Wzięliśmy to pod uwagę. Blokady są tymczasowe, każdą ochronę można przełączyć w tryb „tylko dziennik”, jest wyłącznik awaryjny, a EvoEX może odblokować adres na wszystkich stronach jednym działaniem.
Czy ucierpi SEO?
Oficjalne sieci prawdziwych wyszukiwarek i robotów AI są aktualizowane codziennie i żadna blokada ich nie dotyczy. Blokowane są tylko te boty, które podszywają się pod Google, ale nim nie są.
Jak sprawdzany jest sam system?
Każde wydanie przechodzi zautomatyzowane skanowanie podatności oraz niezależny przegląd bezpieczeństwa kodu, a znalezione problemy są naprawiane przed publikacją. Aktualizacje wtyczki są podpisane kryptograficznie, więc sfałszowana wersja się nie zainstaluje.
Prywatność
Ze strony do CyberEX nie są wysyłane nazwy użytkowników, hasła ani treść formularzy. Wysyłane jest tylko to, co potrzebne do rozpoznania ataku: adres IP atakującego, identyfikator przeglądarki, żądana ścieżka i rodzaj ataku. Serwery EvoEX znajdują się w Finlandii, dane pozostają w Unii Europejskiej, a ich przetwarzanie odbywa się zgodnie z RODO.
Czego to nie oznacza
Żaden system nie gwarantuje absolutnego bezpieczeństwa i my też tego nie obiecujemy. CyberEX i Shield znacząco zmniejszają ryzyko, na wielu poziomach zatrzymują zautomatyzowane ataki i dbają o to, byśmy szybko zauważyli problem. Nie zastępują kopii zapasowych, aktualizacji ani silnych haseł, lecz je uzupełniają.
Jak się zgłosić
Dla klientów EvoEX, którzy zdecydują się zrealizować projekt u nas, ochrona CyberEX i Shield jest bezpłatna.
Wypełnij formularz na stronie evoex.eu i jako usługę wybierz „Konsultacja / audyt”. Skontaktujemy się z Tobą, razem omówimy Twoją stronę i ustalimy, jak CyberEX i Shield mogą pomóc właśnie Tobie.
Obecni klienci widzą raport bezpieczeństwa w swoim portalu EvoEX w sekcji „Bezpieczeństwo”. Jeśli Twoja strona nie została jeszcze podłączona, skontaktuj się z nami.