PHP2Shell: kas notiek ar PHP visā pasaulē un kā pasargāt savu vietni
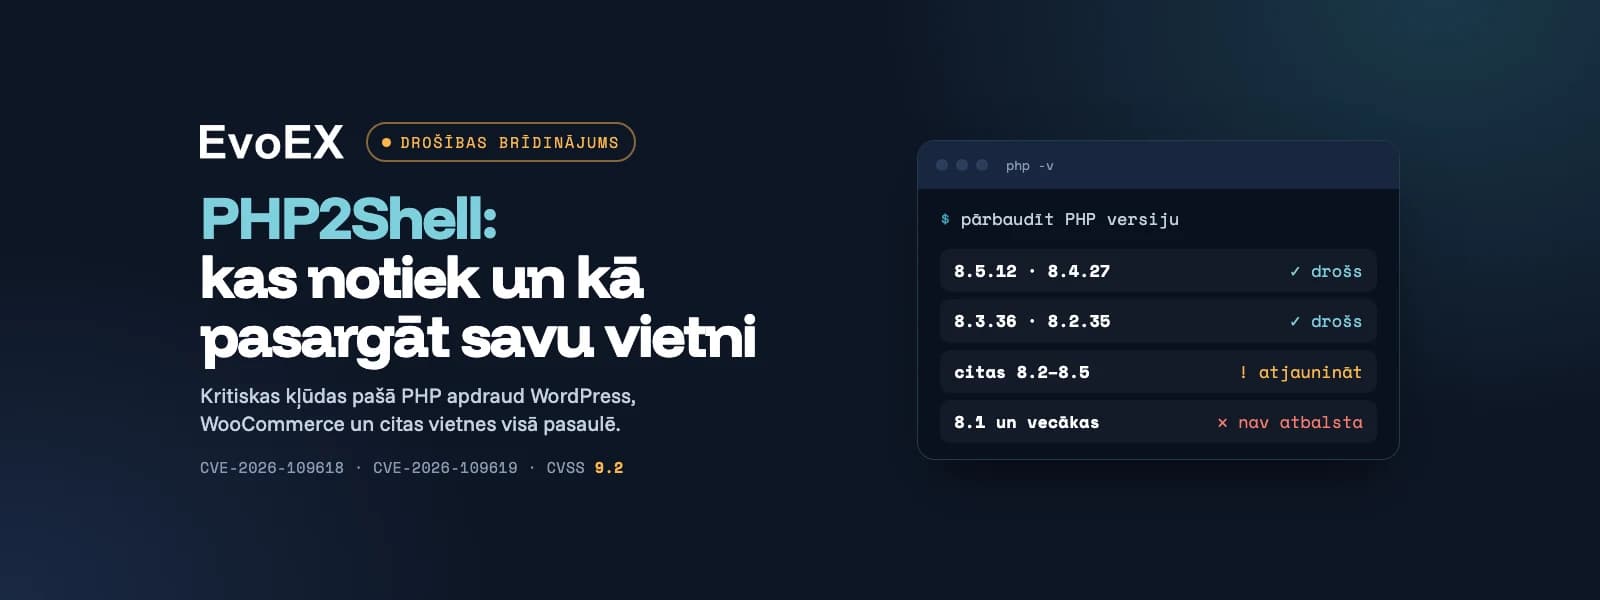
21. oktobrī PHP izstrādātāji publiskoja un salaboja divas kritiskas ievainojamības pašā PHP valodā. Tās nosauktas par PHP2Shell (CVE-2026-109618 un CVE-2026-109619). Tā kā uz PHP darbojas WordPress, WooCommerce un lielākā daļa pasaules mājaslapu, šis ir viens no nopietnākajiem drošības brīdinājumiem tīmekļa vietņu īpašniekiem pēdējo gadu laikā.
Šajā rakstā vienkāršā valodā skaidrojam, kas noticis, kuras vietnes ir apdraudētas un ko darīt jau šodien.
Kas ir PHP2Shell?
PHP2Shell ir divas kļūdas PHP dzinējā, tas ir, pašā programmā, kas serverī izpilda jūsu mājaslapas kodu. PHP drošības komanda abām piešķīrusi bīstamības novērtējumu 9.2 no 10 (CVSS 4.0).
Ko tās ļauj uzbrucējam:
izpildīt savu kodu jūsu serverī bez paroles un bez pieteikšanās (tā sauktā attālinātā koda izpilde jeb RCE);
nolasīt datus no servera atmiņas, līdzīgi kā savulaik slavenajā Heartbleed gadījumā.
Praksē tas nozīmē, ka uzbrucējs var iegūt kontroli pār vietni, nozagt klientu datus, ievietot ļaunatūru vai izmantot jūsu serveri tālākiem uzbrukumiem.
Kāpēc spraudņu atjaunināšana šoreiz nepalīdzēs
Parasti WordPress drošības problēmas rodas spraudņos vai tēmās, un tās atrisina atjauninājums vietnes administrācijas panelī. Šoreiz kļūda ir pašā PHP, nevis vietnes kodā. Tas nozīmē:
apdraudēta var būt arī vietne, kuras kods ir pilnīgi tīrs un atjaunināts;
labojums ir PHP versijas atjaunināšana serverī, ko parasti veic hostinga uzņēmums vai izstrādātājs.
Kuras vietnes ir apdraudētas?
Pēc PHP komandas teiktā, apdraudēta ir katra PHP instalācija, kas apkalpo tīmekļa pieprasījumus. Tas attiecas uz visiem izplatītākajiem serveru risinājumiem: PHP-FPM, Apache ar mod_php, php-cgi, LiteSpeed un FrankenPHP.
Platformas, uz kurām tas attiecas: WordPress, WooCommerce, Magento, Shopware un praktiski jebkura cita PHP vietne vai e-veikals.
Kas notiek pasaulē
21. oktobrī PHP izlaida oficiālus labojumus versijās 8.5.12, 8.4.27, 8.3.36 un 8.2.35.
Drošības pētnieki jau ir pierādījuši strādājošu uzbrukumu pret Magento 2.4.9 un vēl desmit citām PHP lietotnēm.
Internetā publiski izplatās uzbrukuma kods. Daļa tā nav pārbaudīta un var saturēt ļaunatūru, tāpēc to nekādā gadījumā nevajag palaist.
Ziņas par uzbrukumiem reālās vietnēs pagaidām ir pretrunīgas: daļa drošības uzņēmumu ziņo par pirmajiem mēģinājumiem, citi vēl nav apstiprinājuši uzlaušanas pazīmes. Pieredze rāda, ka pēc šādu kļūdu publiskošanas masveida uzbrukumi parasti sākas ļoti ātri, tāpēc gaidīt nav prātīgi.
Kā pārbaudīt savas vietnes PHP versiju
WordPress vietnei: administrācijas panelī atveriet Rīki → Vietnes veselība → Informācija → Serveris (angliski Tools → Site Health → Info → Server). Tur redzama PHP versija.
Hostinga panelī (cPanel, Plesk, DirectAdmin u.c.) PHP versija parasti norādīta sadaļā PHP iestatījumi vai Select PHP Version.
Pajautājiet izstrādātājam vai hostinga uzņēmumam, vai PHP ir atjaunināts pēc 21. oktobra.
Drošās versijas ir 8.5.12, 8.4.27, 8.3.36 un 8.2.35 vai jaunākas tajā pašā zarā.
Ko darīt, ja vietne darbojas uz PHP 8.1 vai vecākas versijas
PHP projekts versijas 8.1 un vecākas vairs oficiāli neatbalsta, tāpēc parastu atjauninājumu tām nebūs. Ir pieejami ielāpi vecākiem zariem, un daļa hostinga uzņēmumu un Linux distribūciju tos uzstāda paši, taču uz to nevajag paļauties akli.
Ieteikums:
pajautājiet hostingam, vai jūsu serverī ir uzstādīts PHP2Shell ielāps;
plānojiet pāreju uz atbalstītu PHP versiju (8.2 vai jaunāku). Tā ir ne tikai drošāka, bet arī ātrāka.
Brīdinājuma zīmes, kurām sekot
jauni administratora lietotāji, kurus neesat izveidojis;
nepazīstami faili vietnes mapēs;
pēkšņi lēna vietne vai neparasti augsta servera noslodze;
novirzīšana uz svešām lapām vai dīvains saturs vietnē;
brīdinājumi no Google vai antivīrusa, ka vietne ir bīstama.
Un vēl divi vienkārši padomi: pārliecinieties, ka jums ir svaigas rezerves kopijas, un nelietojiet „pārbaudes” rīkus no nezināmiem avotiem. Pēdējās dienās tieši šādi rīki tiek izmantoti ļaunatūras izplatīšanai.
Ko darījām EvoEX
Tajā pašā dienā, kad ievainojamības tika publiskotas:
pārbaudījām visas mūsu uzturētās vietnes un serverus, uzlaušanas pazīmes netika atrastas;
ieslēdzām augstu drošības pakāpi visām mūsu uzturētajām lapām;
pastiprinājām uzraudzību un uzstādījām papildu sensorus katrā vietnē, lai laikus pamanītu aizdomīgus pieprasījumus;
CyberEX nepieciešamības gadījumā automātiski bloķē uzbrukumu un uz laiku atslēdz lapu, lai pasargātu datus;
sagatavojām labojumu uzstādīšanu vakara stundās ar minimālu pārtraukumu;
informējām visus klientus.
Īslaicīgi atslēgta lapa ir daudz mazāks zaudējums nekā uzlauzts serveris vai nopludināti klientu dati, tāpēc šajā periodā drošība mums ir pirmajā vietā.
Bieži uzdotie jautājumi
Vai mana WordPress vietne ir apdraudēta?
Ja serverī darbojas PHP versija, kas vecāka par 8.5.12, 8.4.27, 8.3.36 vai 8.2.35, tad jā, risks pastāv neatkarīgi no tā, cik atjaunināti ir spraudņi.
Vai pietiek atjaunināt WordPress un spraudņus?
Nē. Kļūda ir PHP, tāpēc jāatjaunina PHP versija serverī.
Esmu EvoEX klients. Vai man kaut kas jādara?
Nē, mēs par jūsu vietni rūpējamies. Ja kādu iemeslu dēļ lapu nāksies īslaicīgi atslēgt, mēs jūs informēsim.
Mana vietne netiek uzturēta pie EvoEX. Vai varat palīdzēt? J
ā. Rakstiet mums, un mēs palīdzēsim pārbaudīt jūsu vietnes PHP versiju un drošību.
Vajag palīdzību ar pārbaudi?
Ja neesat drošs, vai jūsu vietne ir aizsargāta, sazinieties ar EvoEX. Pārbaudīsim PHP versiju, servera iestatījumus un ieteiksim, kas jādara tālāk.
Avoti:
Tenable: PHP2Shell FAQ
Help Net Security: PHP2Shell: Critical PHP vulnerabilities patched
Sansec: PHP2Shell research
watchTowr: PHP RCE FAQ
Gatavs sākt savu projektu?
Aizpildi formu, pastāsti savu ideju, un mēs nosūtīsim mūsu tikšanās kalendāra linku. Izvēlies sev ērtu laiku un datumu, kurā satiksimies tiešsaistē un izrunāsim detaļas! Pēc tam izstrādāsim piedāvājumu!