PHP2Shell: kas vyksta su PHP visame pasaulyje ir kaip apsaugoti savo svetainę
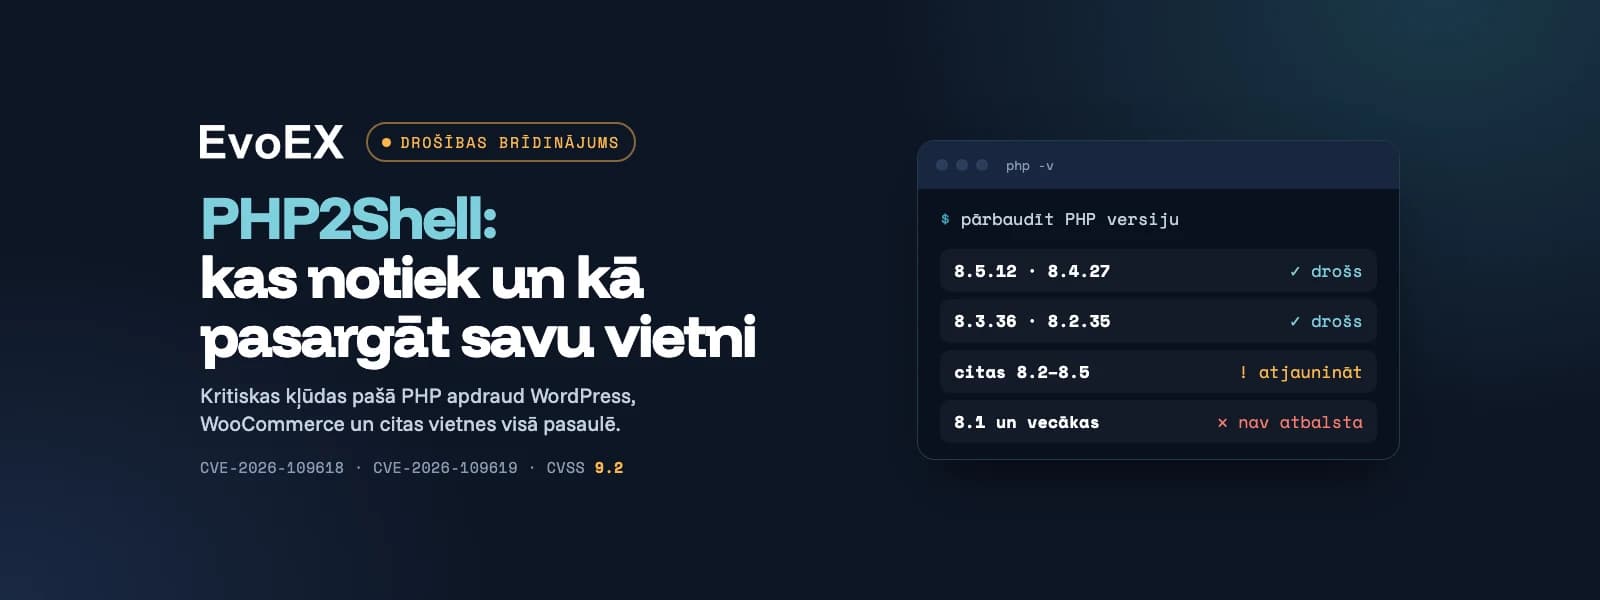
Spalio 21 d. PHP programuotojai paskelbė ir pataisė dvi kritines vulnerabilumas pačioje PHP kalboje. Jos buvo pavadinti PHP2Shell (CVE-2026-109618 ir CVE-2026-109619). Kadangi WordPress, WooCommerce ir dauguma pasaulio svetainių veikia PHP, tai yra vienas iš rimčiausių saugumo įspėjimų svetainės savininkams per pastarųjų metų laikotarpį.
["
PHP2Shell: kas vyksta su PHP visame pasaulyje ir kaip apsaugoti savo svetainę
Spalio 21 d. PHP kūrėjai paskelbė ir ištaisė dvi kritines PHP kalbos pažeidžiamybes. Jos vadinamos PHP2Shell (CVE-2026-109618 ir CVE-2026-109619). Kadangi PHP veikia „WordPress", „WooCommerce" ir didžiąją dalį pasaulio svetainių, tai vienas iš rimčiausių saugumo perspėjimų svetainių savininkai per pastaruosius metus.
Šiame straipsnyje paprastą kalba paaiškiname, kas atsitiko, kurios svetainės yra pavojuje ir ką daryti dar šiandien.
Kas yra PHP2Shell?
PHP2Shell yra dvi klaidos PHP variklyje, tai yra pačioje programoje, kuri serveryje vykdo jūsų svetainės kodą. PHP saugumo komanda abiem nustatė pavojaus reitingą 9,2 iš 10 (CVSS 4.0).
Ką jos leidžia užpuldininkui:
vykdyti savo kodą jūsų serveryje be slaptažodžio ir be prisijungimo (vadinamasis nuotolinis kodo vykdymas arba RCE);
skaityti duomenis iš serverio atminties, panašiai kaip kadaise garsus Heartbleed atvejis.
Praktiškai tai reiškia, kad užpuoliko gali gauti kontrolę virš svetainės, pavogti kliento duomenis, įdėti kenkėjiškos programos arba panaudoti jūsų serverį tolimesniems užpuolimams.
Kodėl šį kartą įskiepių atnaujinimas nepadės
Paprastai „WordPress" saugumo problemos atsiranda įskiepius ar temose, ir jas sprendžia atnaujinimas svetainės administravimo skydelyje. Šį kartą klaida yra pačiame PHP, o ne svetainės kode. Tai reiškia:
pavojuje gali būti ir svetainė, kurios kodas yra visiškai švarus ir atnaujintas;
pataisymas yra PHP versijos atnaujinimas serveryje, kurį paprastai atlieka hosting bendrovė ar kūrėjas.
Kurios svetainės yra pavojuje?
Remiantis PHP komanda, pavojuje yra kiekviena PHP instaliacija, aptarnaujanti interneto užklausas. Tai taikoma visoms populiariausioms serverio sprendimams: PHP-FPM, Apache su mod_php, php-cgi, LiteSpeed ir FrankenPHP.
Platformos, kurioms tai taikoma: „WordPress", „WooCommerce", „Magento", „Shopware" ir praktiškai bet kuri kita PHP svetainė ar el. parduotuvė.
Kas vyksta pasaulyje
Spalio 21 d. PHP išleido oficialius pataisymus versijoms 8.5.12, 8.4.27, 8.3.36 ir 8.2.35.
Saugumo tyrėjai jau įrodė veikiantį užpuolimą prieš „Magento 2.4.9" ir dar dešimt kitų PHP programų.
Internete viešai platinamas užpuolimo kodas. Dalis to nėra patikrinta ir gali turėti kenkėjišką programą, todėl jokiu būdu jos nevykdykite.
Žinios apie užpuolimus realių svetainių dėl pagal šiandien yra prieštaringas: kai kurios saugumo bendrovės praneša apie pirmuosius bandymus, kitos dar nepanaudoja pradūrimo ženklų. Patirtis rodo, kad po tokių klaidų publikavimo masiniai užpuolimai paprastai prasideda labai greitai, todėl laukti nėra protinga.
Kaip patikrinti savo svetainės PHP versiją
„WordPress" svetainei: administravimo skydelyje atidarykite Įrankiai → Svetainės sveikata → Informacija → Serveris (anglų kalba Tools → Site Health → Info → Server). Ten matote PHP versiją.
Hosting skydelyje (cPanel, Plesk, DirectAdmin ir t. t.) PHP versija paprastai nurodyta PHP nustatymuose arba Select PHP Version skirsnyje.
Paklauskite kūrėjo ar hosting bendrovės, ar PHP atnaujinta po spalio 21 d.
Saugios versijos yra 8.5.12, 8.4.27, 8.3.36 ir 8.2.35 arba naujesnės toje pačioje šakoje.
Ką daryti, jei svetainė veikia PHP 8.1 ar senesnėje versijoje
"]["
PHP projektai versijomis 8.1 ir senesnės oficialiai nebepalaikomos, todėl jos nesusilaukys įprastų atnaujinimų. Senesnioms šakoms yra pasiekiamos pataisos, ir kai kurie hostingo teikėjai bei Linux distributyvy jas savaime diegia, tačiau į tai neturėtumėte akli pasitikėti.
Rekomendacija:
pakluskite savo hostingo teikėjo, ar jūsų serveryje įdiegtas PHP2Shell pataisos;
planuokite perėjimą į palaikomą PHP versiją (8.2 ar naujesnę). Tai ne tik saugiau, bet ir greičiau.
Įspėjamieji ženklai, kuriems reikia sekti
nauji administratoriaus vartotojai, kuriuos nesukūrėte;
nežinomi failai svetainės katalogų;
staiga sulėtėjusi svetainė arba nepaprasta didelė serverio apkrova;
nukreipimas į svetimas svetaines arba keista turinys jūsų svetainėje;
įspėjimai iš Google ar antiviruso, kad svetainė pavojinga.
Ir dar du paprasti patarimai: įsitikinkite, kad turite šviežius atsargos kopijas, ir nenaudokite „patikrinimo" įrankių iš nežinomų šaltinių. Pastaraisiais laikais būtent tokie įrankiai naudojami žalingai programai platinti.
Ką padarėme EvoEX
Tą pačią dieną, kai buvo paskelbti jautrūmai:
patikrinome visas mūsų valdomų svetaines ir serverius, sumušamų žymes nerasta;
įjungėme aukštą saugumo lygį visoms mūsų valdomoms svetainėms;
sustiprinome stebėseną ir įdiegėme papildomus jutiklius kiekvienoje svetainėje, kad laiku pastebėtume įtartinius prašymus;
CyberEX automatiškai užblokuoja ataką ir laikinai išjungia svetainę, kai reikia, saugodama duomenis;
paruošėme pataisų įdiegimą vakaro metu, sumažinę pertraukimo laiką;
informavome visus klientus.
Laikinai išjungta svetainė yra daug mažesnė nuostolė nei sumuštas serveris ar prarastas kliento duomenys, todėl šiuo laikotarpiu saugumas mums yra pirmoje vietoje.
Dažnai užduodami klausimai
Ar mano WordPress svetainė yra pavojuje? Jei serveryje veikia PHP versija, senesnė nei 8.5.12, 8.4.27, 8.3.36 ar 8.2.35, tai taip, rizika egzistuoja neatsižvelgiant į tai, kokios atnaujintos yra jūsų įskiepiai.
Ar pakanka atnaujinti WordPress ir įskiepius? Ne. Klaida yra PHP, todėl serveris turi būti atnaujintas su nauja PHP versija.
Esu EvoEX klientas. Ar man ką nors daryti? Ne, mes rūpinamės jūsų svetaine. Jei iš kokios nors priežasties svetainę reikės laikinai išjungti, jus apie tai informuosime.
Mano svetainė nėra valdoma EvoEX. Ar galite padėti? Taip. Parašykite mums, ir padėsime patikrinti jūsų svetainės PHP versiją ir saugumą.
Reikia pagalbos patikrinimui?
Jei nesate tikri, ar jūsų svetainė apsaugota, susisiekite su EvoEX. Patikrinsime PHP versiją, serverio nustatymus ir pasiūlysime, ką toliau daryti.
Šaltiniai:
"]
Tenable: PHP2Shell DUK
Help Net Security: PHP2Shell: Kritinės PHP pažeidžiamumo pataisytos
Sansec: PHP2Shell tyrimas
watchTowr: PHP RCE DUK
Daugiau iš tinklaraščio
Pasiruošęs pradėti savo projektą?
Papasakok apie savo idėją — el. paštu atsiųsime pasiūlytą laiką vaizdo skambučiui, kuriame aptarsime detales ir paruošime pasiūlymą.