PHP2Shell: mis toimub PHP-ga kogu maailmas ja kuidas oma veebisaiti kaitsta
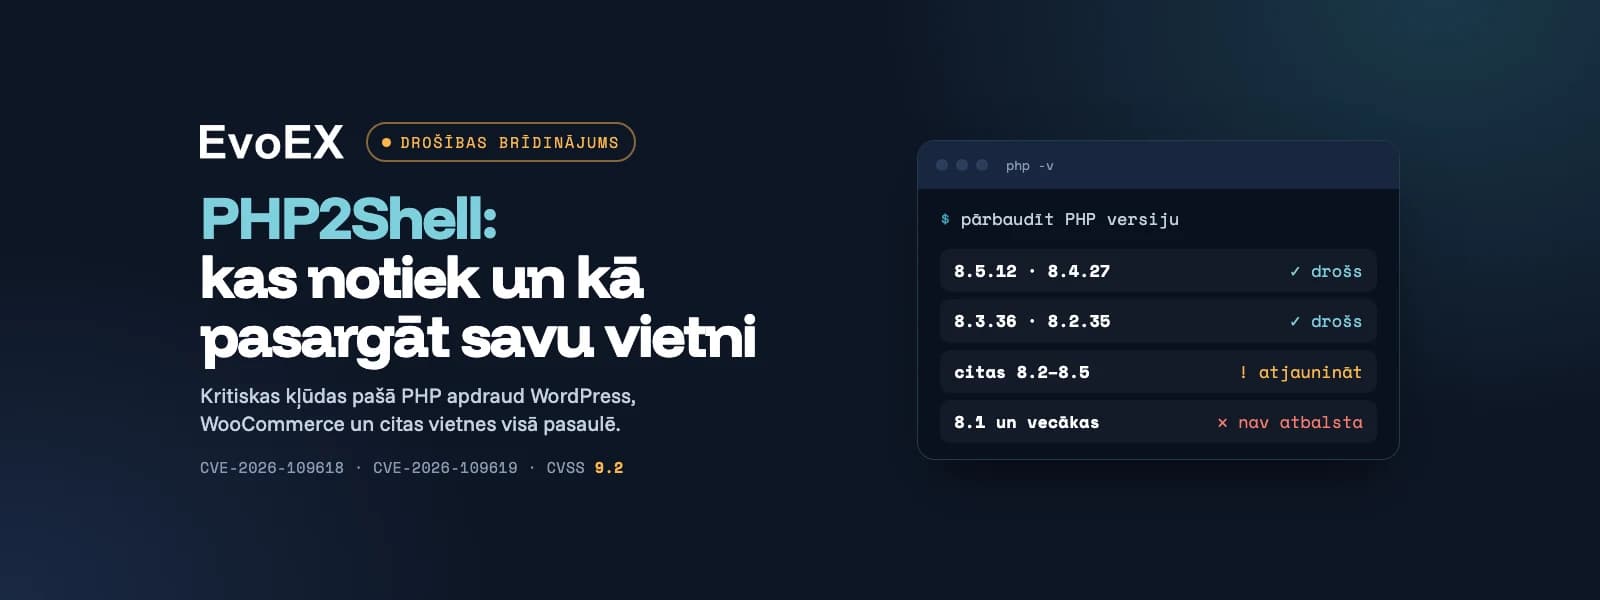
21. oktoobril avalikustasid ja parandasid PHP arendajad kahte kriitiliselt haavatavust PHP keeles endas. Neid nimetatakse PHP2Shell'iks (CVE-2026-109618 ja CVE-2026-109619). Kuna WordPress, WooCommerce ja enamik maailma veebisaideid töötavad PHP-l, on see üks tõsisemaid turvalisuse hoiatusi veebisaitide omanikele viimastel aastatel.
Selles artiklis selgitame lihtsal keelel, mis juhtus, millised veebisaidid on ohustatavad ja mida teha juba täna.
Mis on PHP2Shell?
PHP2Shell on kaks viga PHP mootorisse, st. programmi ise, mis serveris täidab teie veebisaidi koodi. PHP turvakeskond on mõlemale määranud ohtlikkusastme 9,2 10-st (CVSS 4.0).
Mida need võimaldavad ründajal teha:
täita oma koodi teie serveris ilma paroolita ja ilma sisselogimiseta (nn kaugkoodide täitmine ehk RCE);
lugeda andmeid serveri mäluust, sarnaselt kunagise kuulsa Heartbleed juhtumiga.
Praktikas tähendab see, et ründaja võib saada kontrolli veebisaidi üle, varastada kliendi andmeid, injekteerida pahavara või kasutada teie serverit edasiseks rünnakuks.
Miks pluginate värskendamine seekord ei aita
Tavaliselt tekivad WordPress turvaauk pluginates või teemades, ja need parandab värskendus saidihalduse paneelis. Seekord on viga PHP ise, mitte saidikoodis. See tähendab:
ohustatav võib olla ka sait, mille kood on täiesti puhta ja värskendatud;
parandus on PHP versiooni värskendamine serveris, mida tavaliselt teevad hostifirma või arendaja.
Millised veebisaidid on ohustatavad?
PHP meeskonna sõnul on ohustatavad kõik PHP paigaldused, mis teenindavad veebipäringuid. See kehtib kõigile levinuimatele serverilahendusele: PHP-FPM, Apache koos mod_php-ga, php-cgi, LiteSpeed ja FrankenPHP.
Platvormid, kuhu see kehtib: WordPress, WooCommerce, Magento, Shopware ja praktiliselt iga teine PHP sait või e-pood.
Mis toimub maailmas
21. oktoobril avaldas PHP ametlikud parandused versioonidele 8.5.12, 8.4.27, 8.3.36 ja 8.2.35.
Turvalisuse teadurid on juba tõestanud toimivaid rünnakuid Magento 2.4.9 ja kümne muu PHP rakenduse vastu.
Internetis levitatakse ründekoodi avalikult. Osa neist ei ole kontrollitud ja võib sisaldada pahavara, seega seda mingil juhul ei tohi käivitada.
Teated tegelike veebisaitide rünnakutest on praegu vastuolulised: mõned turvafirmad teatasid esimestest katsetest, teised pole veel murdesisseungimist kinnitanud. Kogemus näitab, et pärast selliste vigade avaldamist algavad massilised rünnakud tavaliselt väga kiiresti, seega ootamine pole mõttekas.
Kuidas kontrollida oma saidis PHP versiooni
WordPress saidile: avage halduspaneelis Tööriistad → Saidide tervis → Teave → Server (inglise keeles Tools → Site Health → Info → Server). Sealt näete PHP versiooni.
Hostipaneelis (cPanel, Plesk, DirectAdmin jt) näidatakse PHP versiooni tavaliselt sektsioonis PHP sätted või Select PHP Version.
Küsige arendajalt või hostifirmalt, kas PHP on värskendatud pärast 21. oktoobrit.
Ohutuversioonid on 8.5.12, 8.4.27, 8.3.36 ja 8.2.35 või uuemad samas harus.
Mida teha, kui sait jookseb PHP 8.1 või vanemasel versiooni
PHP projekt ei toeta enam ametlikult versioone 8.1 ja vanemat, seega tavapäraseid värskendusi neile ei ole. Vanemaste harude jaoks on saadaval paigad ja osa hostifirmadest ning Linux distributsioonidest paigaldavad need iseseisvalt, kuid sellele ei saa pimesi loota.
Soovitus:
küsige hostingult, kas teie serveris on paigaldatud PHP2Shell paik;
planeeri üleminek toetatud PHP versioonile (8.2 või uuem). See on mitte ainult turvalisem, vaid ka kiirem.
Hoiatuse märgid, mida jälgida
uued administraatori kasutajad, keda te pole loonud;
tundmatud failid veebisaidi kaustad;
äkitselt aeglane veebisait või ebatavaliselt kõrge serveri koormatus;
ümbersuunamine võõrastele lehtedele või kummaline sisu veebisaidil;
hoiatused Google'i või antiviiruse poolt, et veebisait on ohtlik.
Ja veel kaks lihtsat nõu: veenduge, et teil on värskeid varukoopiad, ja ärge kasutage "kontrollimise" tööriistu tundmatutest allikatest. Viimasel ajal levitavad pahavara just sellised tööriistad.
Mida tegime EvoEX juures
Samal päeval, mil haavatavused avalikustati:
kontrollisime kõiki meie hallatavaid veebisaite ja servereid, sissetungimärkide leidmata;
lülitasime kõrgendatud turvataseme sisse kõigile meie hallatavate lehekülgede jaoks;
parendasime jälgimist ja installesime täiendavad sensorid igale veebisaidile, et õigeaegselt märgata kahtlasi päringuid;
CyberEX blokeerib automaatselt rünnakud ja peatab lehekülge ajutiselt, et kaitsta andmeid;
valmistasime ette paranduse paigaldamist õhtutundidel minimaalse seiskamisega;
teavitasime kõiki kliente.
Ajutiselt peatatud lehekülg on palju väiksem kahju kui häkitud server või lekkinud klientandmed, seega on turve sel perioodil meie esmasel kohal.
Korduma kippuvad küsimused
Kas minu WordPress veebisait on ohus?
Kui serveris töötab PHP versioon, mis on vanem kui 8.5.12, 8.4.27, 8.3.36 või 8.2.35, siis jah, risk on olemas, olenemata sellest, kui uuendatud teie pistikud on.
Kas piisab WordPress'i ja pistikute uuendamisest?
Ei. Viga on PHP-s, seega peate uuendama PHP versiooni serveril.
Olen EvoEX klient. Kas mul peab midagi tegema?
Ei, me hoolitakse teie veebisaidist. Kui mingil põhjusel on vaja lehekülg ajutiselt seisata, teavitame teid.
Minu veebisait ei ole EvoEX-is hallatav. Kas saate aidata? J
ah. Kirjutage meile ja aitame kontrollida teie veebisaidi PHP versiooni ja turvalisust.
Vaja abi kontrollimiseks?
Kui te pole kindel, kas teie veebisait on kaitstud, võtke EvoEX-iga ühendust. Kontrollime PHP versiooni, serveri sätteid ja anname soovitused selle kohta, mida tuleb järgmiseks teha.
Allikad:
Tenable: PHP2Shell FAQ
Help Net Security: PHP2Shell: Critical PHP vulnerabilities patched
Sansec: PHP2Shell research
watchTowr: PHP RCE FAQ
Seotud teenused
Veel blogist
Elementor sisaldab endiselt haavatavat Swiper'it: mida CVE-2026-27212 tähendab teie veebisaidile
Rünnakud toimuvad iga päev. Siin saate teada, kuidas me need enne kui te neid märkate, peatame
EvoEX meeskond külastab Warsaw Tech Week 2026
Valmis oma projekti alustama?
Räägi meile oma ideest — saadame sulle e-kirjaga pakutud aja videokõneks, kus arutame detaile ja koostame pakkumise.