
Gestern erhielten wir eine E-Mail von einem Kunden. Seine Website zeigte ein indonesisches Casino statt der Logistik-Firmenseite. Es folgte ein intensives 6-Stunden-Gefecht gegen ein gut organisiertes Angriffssystem. Dies ist die Geschichte darüber, was wir entdeckten, wie wir bereinigten und was wir daraus lernten.
Was geschah
Eine der WordPress-Websites unserer Kunden wurde am 3. Juli 2026 kompromittiert. Angreifer drangen durch automatische Scanner ein, die eine öffentlich bekannte Sicherheitslücke (CVE-2026-63030) in einer veralteten WordPress-Version ausnutzten. Der Kunde hatte unsere Erinnerungen zum erforderlichen Update erhalten, doch diese wurden ignoriert. Aber der eigentliche Einbruch ist nicht das Interessanteste. Das wirklich Interessante ist das, was danach folgte.
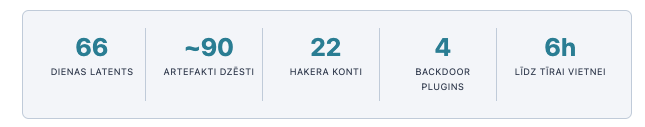
In den nächsten 66 Tagen bauten die Angreifer sorgfältig eine Persistenz-Infrastruktur auf. Mehrere unabhängige Hintertüren, ausgefeilte Verschleierung, Command-and-Control-Infrastruktur über GitLab und Telegram. Nur als alles vorbereitet war, deployte sie das finale Payload: Die Startseite der Website wurde durch einen statischen Klon der indonesischen Spielbank-Marke RUBY8000 ersetzt – zu SEO-Manipulationszwecken.