PHP2Shell: Was passiert mit PHP weltweit und wie Sie Ihre Website schützen
Am 21. Oktober veröffentlichten PHP-Entwickler zwei kritische Sicherheitslücken in der PHP-Sprache selbst und behielten diese. Diese wurden als PHP2Shell (CVE-2026-109618 und CVE-2026-109619) benannt. Da WordPress, WooCommerce und die meisten Websites der Welt auf PHP laufen, ist dies eine der schwerwiegendsten Sicherheitswarnungen für Website-Betreiber in den letzten Jahren.
PHP2Shell: Was weltweit mit PHP passiert und wie Sie Ihre Website schützen
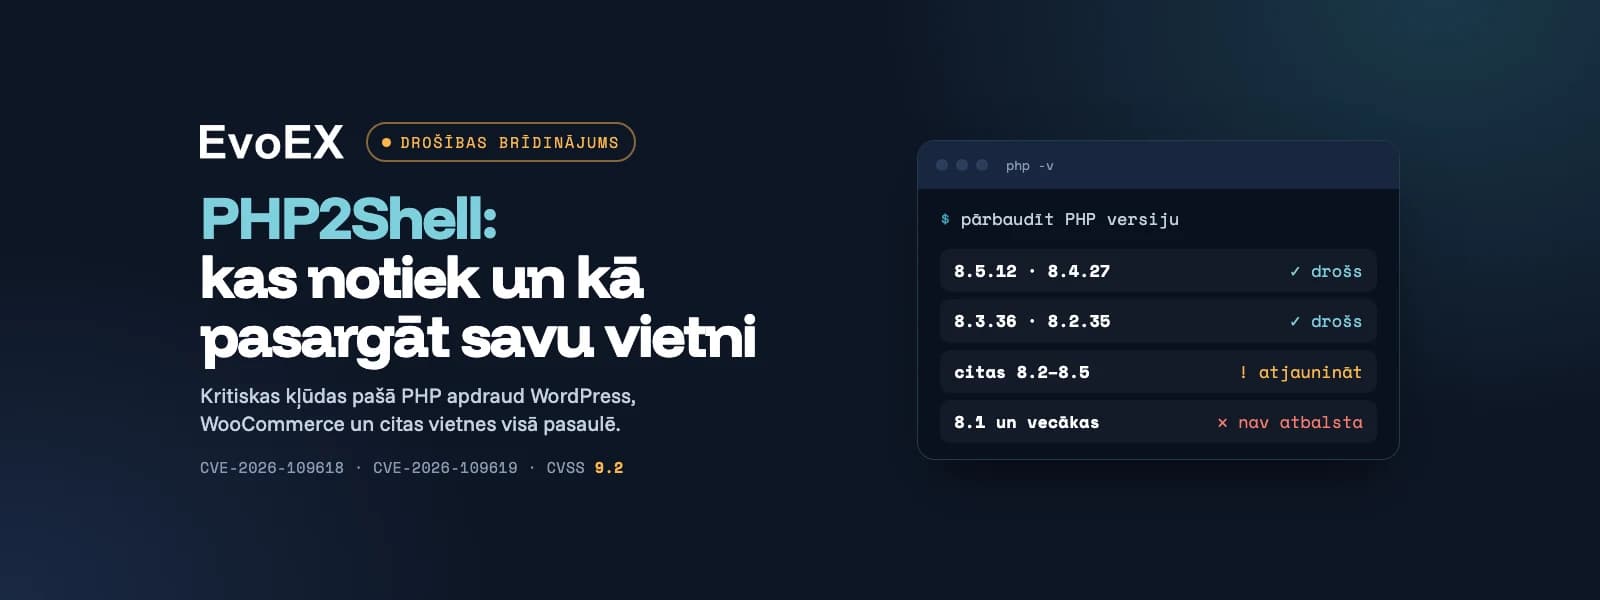
Am 21. Oktober veröffentlichten PHP-Entwickler und behobenen zwei kritische Sicherheitslücken in PHP selbst. Sie werden als PHP2Shell (CVE-2026-109618 und CVE-2026-109619) bezeichnet. Da WordPress, WooCommerce und der Großteil der weltweiten Websites auf PHP basieren, handelt es sich um eine der schwerwiegendsten Sicherheitswarnungen für Website-Eigentümer in den letzten Jahren.
In diesem Artikel erklären wir in einfachen Worten, was passiert ist, welche Websites bedroht sind und was Sie heute tun sollten.
Was ist PHP2Shell?
PHP2Shell sind zwei Fehler in der PHP-Engine – also dem Programm, das auf Ihrem Server Ihren Website-Code ausführt. Das PHP-Sicherheitsteam hat beiden Lücken eine Risikobewertung von 9,2 von 10 (CVSS 4.0) zugewiesen.
Das ermöglicht Angreifern:
Code auf Ihrem Server ohne Passwort und ohne Anmeldung auszuführen (sogenannte Remote Code Execution oder RCE);
Daten aus dem Serverspeicher auszulesen, ähnlich wie beim berühmten Heartbleed-Vorfall damals.
In der Praxis bedeutet das, dass ein Angreifer die Kontrolle über Ihre Website übernehmen, Kundendaten stehlen, Malware einschleusen oder Ihren Server für weitere Angriffe missbrauchen kann.
Warum ein Plugin-Update diesmal nicht hilft
Normalerweise entstehen WordPress-Sicherheitsprobleme in Plugins oder Themes, und werden durch ein Update im Website-Admin-Bereich behoben. Diesmal liegt der Fehler in PHP selbst, nicht im Website-Code. Das bedeutet:
auch eine Website mit völlig sauberer und aktualisierter Code kann betroffen sein;
die Lösung ist ein PHP-Versionsupdate auf dem Server, das normalerweise von Ihrem Hosting-Anbieter oder Entwickler durchgeführt wird.
Welche Websites sind betroffen?
Nach Angaben des PHP-Teams ist jede PHP-Installation, die Web-Anfragen verarbeitet, gefährdet. Das gilt für alle gängigen Server-Lösungen: PHP-FPM, Apache mit mod_php, php-cgi, LiteSpeed und FrankenPHP.
Plattformen, auf die sich das auswirkt: WordPress, WooCommerce, Magento, Shopware und praktisch jede andere PHP-Website oder jeder Online-Shop.
Was passiert weltweit
Am 21. Oktober veröffentlichte PHP offizielle Patches in den Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35.
Sicherheitsforscher haben bereits funktionierende Angriffe gegen Magento 2.4.9 und zehn weitere PHP-Anwendungen demonstriert.
Angriffscode ist öffentlich im Internet verfügbar. Ein Teil davon ist nicht verifiziert und könnte Malware enthalten – führen Sie ihn auf keinen Fall aus.
Berichte über Angriffe auf echte Websites sind bisher widersprüchlich: Einige Sicherheitsunternehmen melden erste Versuche, andere haben noch keine Kompromittierungsanzeichen bestätigt. Die Erfahrung zeigt, dass Masseangriffe nach solchen öffentlichen Schwachstellen normalerweise sehr schnell beginnen – es ist also nicht ratsam zu warten.
So überprüfen Sie die PHP-Version Ihrer Website
Für WordPress-Websites: Öffnen Sie im Admin-Bereich Werkzeuge → Website-Zustand → Informationen → Server (auf Englisch: Tools → Site Health → Info → Server). Dort finden Sie die PHP-Version.
Im Hosting-Control-Panel (cPanel, Plesk, DirectAdmin usw.) wird die PHP-Version normalerweise unter PHP-Einstellungen oder Select PHP Version angezeigt.
Fragen Sie Ihren Entwickler oder Hosting-Anbieter, ob PHP nach dem 21. Oktober aktualisiert wurde.
Sichere Versionen sind 8.5.12, 8.4.27, 8.3.36 und 8.2.35 oder neuere Versionen im selben Release-Branch.
Was zu tun ist, wenn Ihre Website auf PHP 8.1 oder älteren Versionen läuft
["
PHP-Projekte mit den Versionen 8.1 und älter werden von Oracle nicht mehr offiziell unterstützt und erhalten daher keine regelmäßigen Updates. Zwar stellen einige Hosting-Unternehmen und Linux-Distributionen Sicherheitspatches für ältere Versionen bereit, aber Sie sollten sich nicht blind darauf verlassen.
Empfehlung:
Fragen Sie Ihren Hosting-Anbieter, ob auf Ihrem Server der PHP2Shell-Patch installiert ist;
Planen Sie die Migration zu einer unterstützten PHP-Version (8.2 oder neuer). Sie ist nicht nur sicherer, sondern auch schneller.
Warnsignale, auf die Sie achten sollten
neue Admin-Benutzer, die Sie nicht erstellt haben;
unbekannte Dateien in Ihren Website-Verzeichnissen;
plötzlich langsame Website oder ungewöhnlich hohe Serverauslastung;
Weiterleitungen auf fremde Seiten oder merkwürdige Inhalte auf Ihrer Website;
Warnmeldungen von Google oder Antivirus-Software, dass Ihre Website gefährlich ist.
Und noch zwei einfache Tipps: Stellen Sie sicher, dass Sie aktuelle Sicherungen haben, und verwenden Sie keine „Scan"-Tools aus unbekannten Quellen. In letzter Zeit werden genau diese Tools zur Verbreitung von Malware missbraucht.
Was EvoEX getan hat
Am selben Tag, als die Sicherheitslücken veröffentlicht wurden:
haben wir alle von uns verwalteten Websites und Server überprüft – keine Hinweise auf Hacks gefunden;
haben wir erhöhte Sicherheitsmaßnahmen für alle von uns betreuten Websites aktiviert;
haben wir die Überwachung intensiviert und zusätzliche Sensoren auf jeder Website installiert, um verdächtige Anfragen rechtzeitig zu erkennen;
CyberEX blockiert automatisch Angriffe und deaktiviert vorübergehend die Website, um Ihre Daten zu schützen;
haben wir die Patch-Installation für die Abendstunden mit minimalen Ausfallzeiten geplant;
haben wir alle Kunden informiert.
Eine vorübergehend deaktivierte Website ist ein viel kleinerer Schaden als ein kompromittierter Server oder gestohlene Kundendaten. Daher ist Sicherheit während dieser Zeit für uns an erster Stelle.
Häufig gestellte Fragen
Ist meine WordPress-Website gefährdet? Wenn auf dem Server eine PHP-Version älter als 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 läuft, dann ja – das Risiko besteht unabhängig davon, wie aktuell Ihre Plugins sind.
Reicht es, WordPress und Plugins zu aktualisieren? Nein. Der Fehler liegt in PHP selbst, daher muss die PHP-Version auf dem Server aktualisiert werden.
Ich bin EvoEX-Kunde. Muss ich etwas tun? Nein, wir kümmern uns um Ihre Website. Falls wir die Website vorübergehend deaktivieren müssen, werden wir Sie benachrichtigen.
Meine Website wird nicht von EvoEX verwaltet. Können Sie helfen? Ja. Schreiben Sie uns, und wir helfen Ihnen, Ihre PHP-Version und Sicherheit zu überprüfen.
Benötigen Sie Hilfe bei der Überprüfung?
Falls Sie unsicher sind, ob Ihre Website geschützt ist, kontaktieren Sie EvoEX. Wir überprüfen die PHP-Version, die Servereinstellungen und empfehlen Ihnen, was als Nächstes zu tun ist.
Quellen:
"]
Tenable: PHP2Shell FAQ
Help Net Security: PHP2Shell: Kritische PHP-Sicherheitslücken behoben
Sansec: PHP2Shell-Forschung
watchTowr: PHP RCE FAQ
Mehr aus dem Blog
Bereit, dein Projekt zu starten?
Erzähl uns von deiner Idee — wir schicken dir per E-Mail einen vorgeschlagenen Termin für ein Videogespräch, um die Details zu besprechen und ein Angebot zu erstellen.